Vazamento expõe nome e CPF de 7,6 milhões de clientes da Caixa Vida e Previdência
Ataque copiou nome e CPF de toda a base da Caixa Vida e Previdência, com 7,6 milhões de clientes ativos. Empresa avisou a ANPD no 3º dia útil e diz não haver indício de vazamento de senhas.
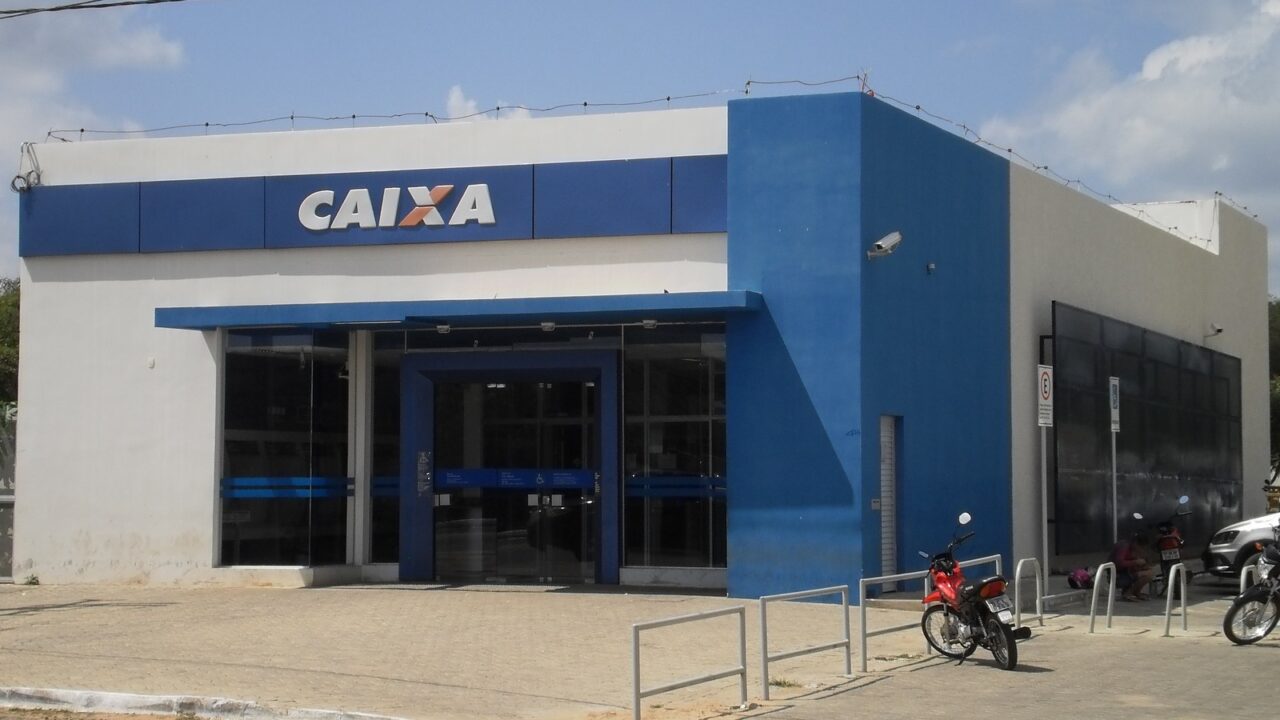
A Caixa Vida e Previdência (CVP), braço de seguros e previdência da Caixa Seguridade, sofreu um acesso não autorizado que copiou nome e CPF de toda a sua base de clientes ativos — 7,6 milhões de pessoas — e também de ex-clientes. A empresa identificou o ataque em 6 de novembro e comunicou o caso à Autoridade Nacional de Proteção de Dados (ANPD) em 11 de novembro. O mercado só soube nesta quinta-feira (12), em comunicado assinado pelo diretor de Finanças e Relações com Investidores, Edgar Vieira Soares.
O que vazou na base da Caixa Vida e Previdência?
O nome e o CPF estão em todos os registros copiados. Em parte deles, o ataque levou também endereço, telefone, e-mail e data de nascimento, segundo o comunicado ao mercado.
A cópia retirou dados pessoais e cadastrais do ambiente tecnológico da companhia. A empresa afirma que, até o momento, não há indícios de comprometimento de dados financeiros ou de autenticação: valores de apólices, saldos de previdência, dados bancários e senhas não aparecem entre o que foi exposto. A conclusão é descrita como preliminar, e a investigação segue com perícia forense externa.
Quem foi afetado pelo vazamento?
A base atingida contempla a integralidade dos 7,6 milhões de clientes ativos e inclui ex-clientes, cujo número a empresa não informou. Entram aí quem tem ou teve previdência, seguro de vida, seguro de acidentes pessoais, seguro Dívida Zero ou seguro viagem contratado com a CVP, uma investida da Caixa Seguridade com CNPJ 03.730.204/0001-76. O comunicado trata da base cadastral da CVP; não há, no documento, menção a dados de contas correntes, cartões ou chaves Pix da Caixa Econômica Federal.
O aviso individual, porém, não chega a todos. A empresa informou que está comunicando os titulares que tiveram telefone celular ou e-mail expostos, além dos grupos vulneráveis, com orientações para se proteger de fraude. Como nome e CPF de toda a base foram copiados, quem não receber mensagem nenhuma não está fora do incidente: apenas não teve um contato exposto para receber o aviso.
Quando o vazamento foi descoberto e quando a empresa avisou?
O acesso não autorizado foi identificado em 6 de novembro, uma sexta-feira. A comunicação à ANPD, às demais autoridades competentes e aos titulares afetados saiu em 11 de novembro, uma quarta-feira — o terceiro dia útil contado da descoberta, somando segunda (9), terça (10) e quarta (11).
O prazo é o que a própria agência exige. A Resolução CD/ANPD nº 15, de 24 de abril de 2024, fixa em três dias úteis o prazo para o controlador comunicar um incidente à autoridade e aos titulares, nos artigos 6º e 9º do regulamento. A comunicação da CVP, portanto, caiu no limite do prazo. O aviso ao mercado veio um dia depois: o comunicado é datado de 12 de novembro, em Brasília.
O que a ANPD vai fazer com o caso?
A agência confirmou que está verificando as medidas adotadas pela empresa, “em especial as relacionadas à transparência e mitigação de possíveis danos aos titulares”, e afirmou que, se necessário, vai chamar a companhia para prestar esclarecimentos adicionais. A Lei Geral de Proteção de Dados (LGPD) dá à ANPD esse poder: o artigo 48 prevê que a autoridade avalie a gravidade do incidente e determine providências, e o artigo 52 prevê multa de até 2% do faturamento da empresa no Brasil no último exercício, limitada a R$ 50 milhões por infração.
Qual o risco de ter nome, CPF e endereço expostos?
Nome, CPF, data de nascimento, endereço, telefone e e-mail formam o kit básico de qualquer cadastro. Nas mãos de um golpista, é o material para se passar pela empresa ou pelo banco em uma ligação, um e-mail ou uma mensagem de texto. A ANPD classifica incidentes com esse perfil de dado como capazes de expor titulares a “roubo de identidade” e a fraudes, e o comunicado da empresa fala em “risco de fraude”.
Como não há indício de comprometimento de senhas ou de dados de conta, o risco imediato não é alguém entrar na conta do cliente, e sim usar as informações para convencer a própria pessoa a fazer uma transferência, ditar um código de verificação ou clicar em um link. No Rio de Janeiro, o golpe do falso advogado já passou de 3 mil denúncias. Em 2022, um ataque hacker atingiu o cadastro de mais de 13 milhões de usuários do Bilhete Único, com nome, CPF, RG e endereço entre os dados alcançados.
O que fazer se seus dados foram expostos?
A empresa abriu um canal por e-mail específico para receber dúvidas de clientes, mas não divulgou o endereço no comunicado ao mercado. Os canais oficiais publicados pela Caixa Vida e Previdência são a Central de Atendimento 0800 702 4000, de segunda a sexta-feira, das 8h às 21h; o SAC 0800 702 4280, que atende 24 horas; e a Ouvidoria 0800 702 4240, de segunda a sexta, das 8h às 18h, que exige protocolo de um atendimento anterior. Pessoas com deficiência auditiva ou de fala têm atendimento por videochamada em Libras.
Quem quiser reclamar formalmente pode usar o Consumidor.gov.br, plataforma oficial de reclamações. Para denunciar o tratamento de dados, o caminho é o canal de denúncia da ANPD. A LGPD garante ao titular o direito de pedir à empresa a confirmação e o acesso aos dados que ela mantém, pelo artigo 18. Mensagens que usem o episódio como gancho merecem desconfiança: a ANPD orienta que o aviso ao titular seja individual e, de preferência, pelo canal que a empresa já usa para falar com ele.
A Caixa Seguridade afirmou que manterá o mercado informado sobre quaisquer desdobramentos relevantes. A empresa não detalhou como o acesso ocorreu nem identificou os responsáveis.